Seguro que has visto el candado verde en tu navegador y has pensado: "Mis datos están seguros". Pero, ¿es eso realmente cierto? La realidad es más compleja. Que tus archivos estén cifrados no significa necesariamente que sean privados frente a quien los almacena. Para entender cómo proteger de verdad tu información, necesitas distinguir entre tres estados fundamentales del dato: en reposo, en tránsito y en tu propio dispositivo.
Esta distinción no es solo tecnicismo; define quién tiene las llaves de tu digital vault (bóveda digital) y qué puede hacer cada actor con tu información. Vamos a desglosarlo sin rodeos, para que sepas exactamente qué estás protegiendo y contra qué.
Qué significa realmente cada tipo de cifrado
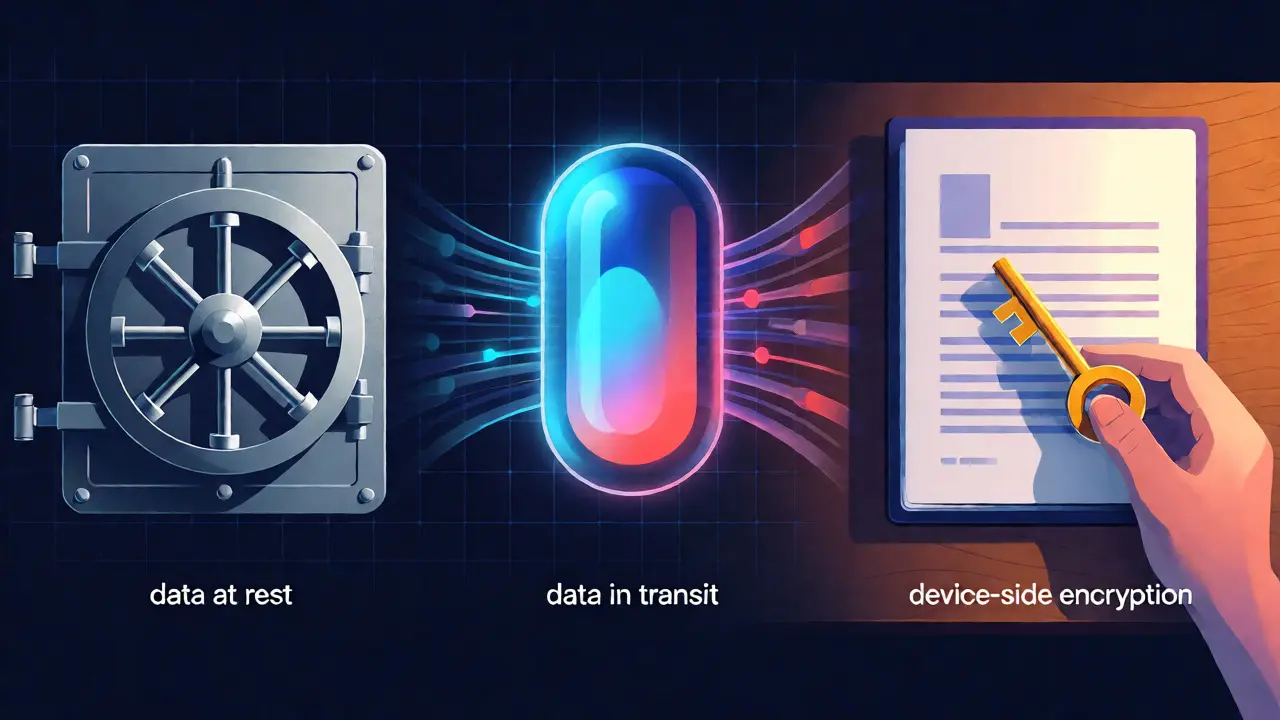
Imagina que tienes un documento importante. Puede estar guardado en una caja fuerte cerrada (en reposo), viajando en una maleta sellada hacia otra ciudad (en tránsito), o simplemente abierto sobre tu escritorio mientras lo lees (en uso/en tu dispositivo). El cifrado actúa de manera distinta en cada escenario.
Cifrado en reposo protege los datos cuando están almacenados en discos duros, bases de datos o servidores. Si alguien roba el disco físico o accede al servidor sin permiso, los datos parecen ruido aleatorio sin la clave correcta. Aquí suelen usarse algoritmos como AES-256. Sin embargo, la pregunta crítica es: ¿quién tiene esa clave? En muchos servicios tradicionales, el proveedor la guarda. Esto significa que, aunque los datos estén cifrados, el proveedor puede descifrarlos si quiere o si se ve obligado legalmente.
El cifrado en tránsito cubre los datos mientras viajan por internet, desde tu móvil hasta el servidor. Es lo que hace el HTTPS. Evita que un espía en la red pueda leer lo que envías. Pero ojo: este cifrado termina cuando los datos llegan al destino. Una vez que el archivo aterriza en el servidor del proveedor, depende de cómo esté gestionado el almacenamiento en reposo para seguir protegido.
Finalmente, el cifrado en el dispositivo ocurre antes de que los datos salgan de tu equipo. Se cifra localmente, en tu ordenador o teléfono, y solo tú tienes la clave privada. Esto cambia las reglas del juego porque elimina la confianza necesaria en el intermediario.
La trampa de confiar en las claves del proveedor
Aquí es donde la mayoría de los usuarios se confunden. Muchos servicios ofrecen "cifrado extremo a extremo", pero gestionan ellos mismos las claves de recuperación. Si pierdes tu contraseña, ellos pueden restaurar el acceso porque tienen una copia de la llave. Eso es cómodo, pero significa que técnicamente pueden ver tus archivos si lo desean.
En contraste, un modelo de conocimiento cero (zero-knowledge) garantiza que ni siquiera el proveedor puede leer tus datos. Las claves nunca salen de tu dispositivo. Si olvidas la contraseña, no hay botón de "restablecer" mágico; los datos son inaccesibles para todos, incluido el servicio. Esta arquitectura es fundamental si valoras la privacidad absoluta sobre la conveniencia operativa.
Para entender mejor estas diferencias técnicas y cómo evaluar si un servicio es realmente privado, te recomiendo leer esta guía completa sobre cifrado del lado del cliente frente al servidor. Explica detalladamente por qué tener las propias llaves es la única garantía real de privacidad.
Vaulternal: un ejemplo práctico de bóveda digital descentralizada
Hablemos de cómo se implementa esto en la práctica. Vaulternal es un ejemplo claro de cómo combinar seguridad técnica con infraestructura moderna. No es solo un disco duro en la nube; funciona como un digital vault donde la criptografía ocurre enteramente en tu dispositivo mediante AES-256-GCM antes de subir cualquier cosa.
Lo interesante de Vaulternal no es solo el cifrado, sino dónde van esos datos cifrados. En lugar de guardar todo en un único servidor corporativo vulnerable, utiliza decentralized storage (almacenamiento descentralizado). Los archivos fragmentados y cifrados se distribuyen en redes como Arweave para permanencia y IPFS para distribución peer-to-peer. Además, los metadatos se anclan en Polygon, una red de blockchain storage, asegurando que la estructura de tu bóveda sea inmutable y verificable.
| Característica | Servidor Tradicional (Server-Side) | Bóveda Digital Descentralizada (Vaulternal) |
|---|---|---|
| Quién cifra los datos | Generalmente el servidor | Tu dispositivo (Client-Side) |
| Quién tiene las claves | El proveedor (puede acceder) | Solo tú (Zero-Knowledge) |
| Ubicación de datos | Servidores centralizados | Redes distribuidas (Arweave/IPFS) |
| Riesgo principal | Fuga de datos interna o externa | Pérdida de contraseña (irrecuperable) |
Este enfoque tiene ventajas claras. Al usar blockchain storage y redes P2P, tus archivos no dependen de que una sola empresa siga existiendo dentro de diez años. Son más resilientes a fallos únicos. Y al ser cifrado del lado del cliente, Vaulternal no puede "mirar dentro" de tu bóveda aunque quiera.
Cómo evaluar la promesa de privacidad de cualquier servicio
No te fíes solo del marketing. Cuando evalúes cualquier servicio de almacenamiento o gestión de contraseñas, hazte estas preguntas concretas:
- ¿Dónde ocurre el cifrado? Si dice "cifrado en tránsito" pero no especifica "del lado del cliente" o "extremo a extremo con claves locales", sospecha. Podrían estar cifrando solo durante la subida.
- ¿Quién gestiona las claves? Si te piden un correo electrónico para restablecer la contraseña y recuperar el acceso, probablemente ellos tienen una copia de la clave. Eso rompe el principio de conocimiento cero.
- ¿Dónde residen los datos? Un digital vault robusto debería considerar la durabilidad. Servicios basados en decentralized storage ofrecen garantías diferentes a un simple S3 bucket de Amazon, especialmente ante cambios de propiedad de la empresa o quiebras.
Recuerda que el cifrado en el dispositivo protege contra robos físicos y accesos no autorizados cuando el equipo está apagado o bloqueado, pero no protege automáticamente contra malware activo mientras trabajas. La seguridad es capas: necesitas buen hardware, software actualizado y una gestión inteligente de claves.
Conclusión: toma el control de tus llaves
Entender la diferencia entre datos en reposo, en tránsito y en tu dispositivo te permite tomar decisiones informadas. No basta con saber que algo está "cifrado"; necesitas saber quién sostiene la llave. Si buscas privacidad genuina, prioriza soluciones donde el cifrado ocurra en tu equipo y donde la infraestructura subyacente, como el decentralized storage, garantice que tus datos perduren independientemente de intermediarios.
Si quieres explorar cómo funciona una arquitectura así de cerca, puedes revisar la arquitectura técnica de Vaulternal para ver cómo integran criptografía avanzada con redes descentralizadas sin sacrificar la usabilidad.
¿Qué es exactamente el cifrado "conocimiento cero"?
Es un modelo de seguridad donde el proveedor del servicio no tiene acceso a las claves privadas del usuario. Los datos se cifran en el dispositivo del usuario antes de ser enviados, por lo que el proveedor solo almacena texto cifrado indescifrable sin la contraseña del usuario.
¿Por qué es importante el almacenamiento descentralizado para un digital vault?
El almacenamiento descentralizado, utilizando tecnologías como Arweave o IPFS, evita puntos únicos de fallo. Tus datos no dependen de un solo centro de datos o de la continuidad operativa de una única empresa, lo que aumenta la resiliencia y la permanencia de la información a largo plazo.
¿El cifrado en tránsito protege mis datos una vez llegan al servidor?
No. El cifrado en tránsito (como HTTPS/TLS) solo protege los datos mientras viajan por la red. Una vez que llegan al servidor, deben estar protegidos por cifrado en reposo. Si el servidor no aplica cifrado adicional o si las claves están en manos del proveedor, los datos podrían ser accesibles internamente.
¿Qué pasa si pierdo mi contraseña en un sistema de conocimiento cero?
En sistemas estrictos de conocimiento cero, si pierdes tu contraseña y no tienes una clave de recuperación guardada externamente, los datos son irrecuperables. Ni siquiera el proveedor puede ayudarte, ya que nunca ha tenido acceso a tus claves de descifrado.
¿Es seguro usar blockchain storage para archivos grandes?
Sí, siempre que se utilice correctamente. En arquitecturas como la de Vaulternal, el blockchain storage (por ejemplo, en Polygon) suele guardar metadatos o hashes de verificación, mientras que los archivos pesados se alojan en redes de almacenamiento dedicadas como Arweave o IPFS. Esto equilibra coste, velocidad y seguridad.
